Blog/Seguridad/Ingeniería inversa: qué es, los repos top para practicarla y cómo usarla con tu agente de IA (2026)
Seguridad
13 min de lectura
28 Oct, 2026
Ingeniería inversa: qué es, los repos top para practicarla y cómo usarla con tu agente de IA (2026)
Unos fans abrieron Doom por dentro sin tener su código. Esa es la ingeniería inversa. Te explicamos qué es, los repos top de GitHub —Ghidra, REA, x64dbg, Frida, jadx— y cómo usarlos con tu agente de IA, con ejemplos.
A
AdminEquipo de Ingeniería & IA
Unos fans abrieron Doom por dentro sin tener ni una línea de su código. Eso es la ingeniería inversa: ir al revés, de los unos y ceros a la idea. Así lo explica un video corto del canal NoticiasDeIA que se publicó hoy, y es la mejor puerta de entrada a un tema que está en boca de todos: cómo desarmar un programa para entender cómo funciona, qué herramientas gratis existen para hacerlo y cómo los agentes de IA están cambiando el juego. En este artículo te lo explicamos desde cero, con la historia de Doom, los repositorios más importantes de GitHub y ejemplos concretos de cómo usarlos con tu agente de IA.
El video que inspiró esta publicación es de NoticiasDeIA (@noticiasde_IA), y va embebido al final del artículo con su crédito. Aquí ampliamos todo lo que el video resume en un minuto.
Qué es la ingeniería inversa
Programar es convertir ideas en código máquina: escribes algo que una persona entiende y el compilador lo traduce a unos y ceros que entiende el procesador. La ingeniería inversa hace el camino contrario: parte de esos unos y ceros —un programa compilado, una app, un firmware— y trata de devolverlos a ideas. Qué hace el programa, cómo guarda los datos, qué protocolo habla por la red, dónde valida una licencia.
Es una disciplina de detective. Cuando abres un binario con un desensamblador, el programa te devuelve instrucciones diminutas, pero sin los nombres originales: no hay variables llamadas precio o usuario, solo direcciones de memoria y registros. Tu trabajo es deducir qué significa cada pieza a partir de pistas: valores conocidos, textos dentro del binario, llamadas al sistema y el comportamiento del programa mientras corre.
Se usa para cosas legítimas todos los días: auditar la seguridad de tu propio software, entender un formato de archivo para lograr interoperabilidad, analizar malware en un laboratorio, recuperar datos de un sistema viejo sin documentación o aprender cómo funciona algo. También tiene sus límites legales y éticos, que veremos al final.
La historia que lo empezó todo: Doom en 1993
En diciembre de 1993 salió Doom, de id Software, y los fans querían más: más niveles, más monstruos, más armas. Pero no tenían el código fuente. Lo que sí tenían era el juego, y el juego guardaba todos sus mapas y sonidos en un solo archivo: el WAD (siglas de Where's All the Data, "dónde están todos los datos").
Los fans abrieron ese archivo byte a byte. En medio de lo que parecía ruido, empezaron a aparecer patrones: aquí un mapa, allá un sonido, allá una textura. En los meses siguientes ya tenían sus propios editores de niveles, creados sin una sola línea del código original. Habían reconstruido el formato del juego desde fuera.
El segundo truco fue mirar el juego mientras funcionaba. Tu vida vale 100. Te golpean y vale 85. Buscas en la memoria todos los lugares que valen 100, te golpean otra vez, buscas los que ahora valen 85, y repites hasta que queda una sola casilla: ahí vive tu vida. La congelas y eres invencible. Es la técnica que hoy hacen herramientas como Cheat Engine en segundos, pero en 1993 era trabajo manual de detective.
El tercer paso fue abrir el propio juego con un desensamblador, que traduce los unos y ceros a instrucciones. Ahí está el problema clásico: se pierden todos los nombres. Pero si sabes que un imp —uno de los monstruos de Doom— tiene 60 de vida, buscas ese 60, lo cambias por 1 y el monstruo muere de un puñetazo. Deducción por valores conocidos: la técnica más básica y más poderosa de la ingeniería inversa.
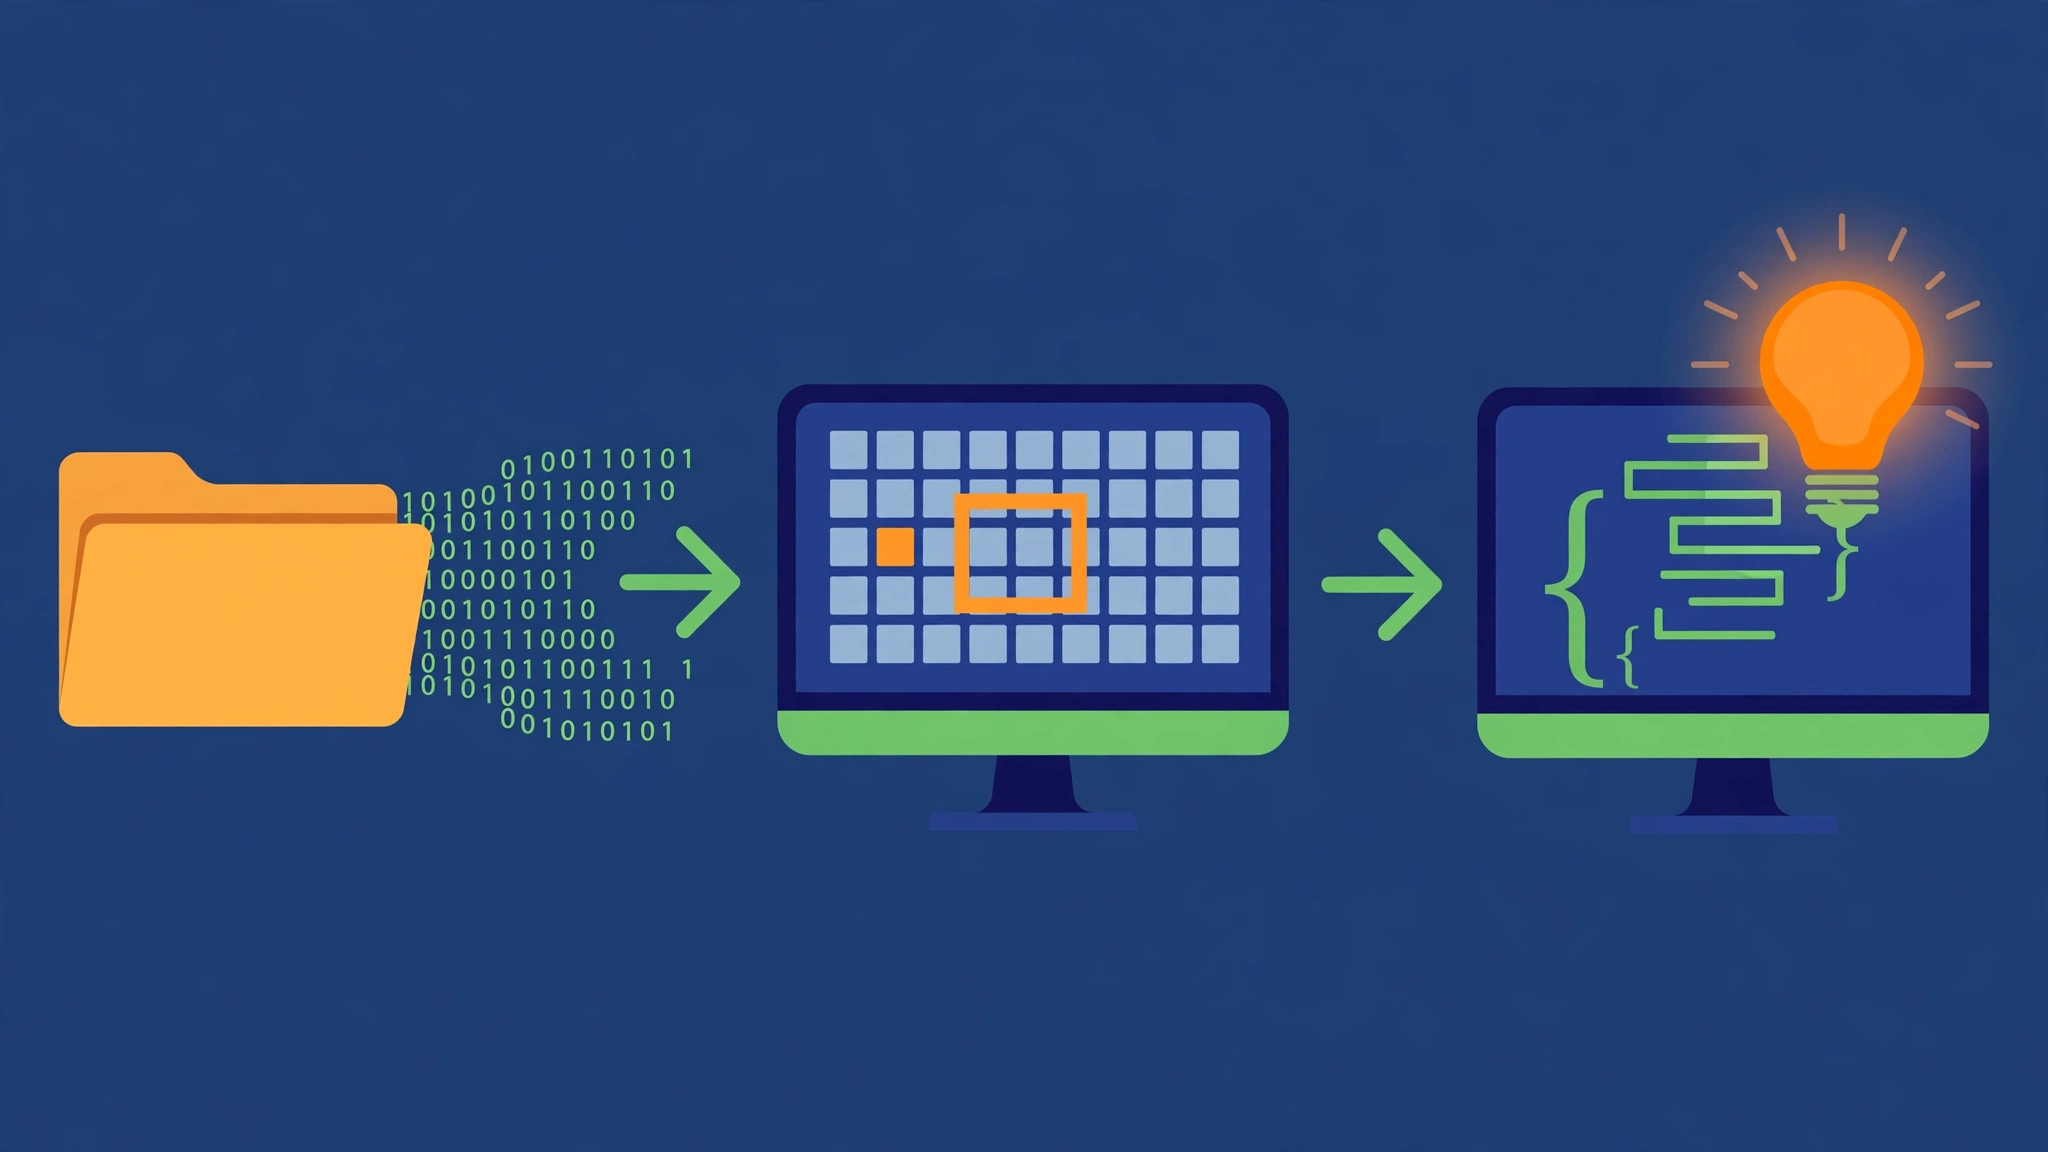
Esa historia resume los tres pasos que siguen vigentes hoy: mirar los archivos, mirar el programa mientras corre y desensamblar el código. Lo que cambió son las herramientas: hoy hay software gratis y agentes de IA que hacen la parte pesada.
Los tres pasos clásicos: mirar los archivos, observar la memoria en ejecución y desensamblar el código.
Los repos top de ingeniería inversa en GitHub
Estos son los repositorios más importantes del ecosistema, con sus estrellas aproximadas consultadas en octubre de 2026. Todos son open source salvo donde se indica, y cada uno cubre una parte distinta del trabajo.
El núcleo: desensambladores y decompiladores
Ghidra — NationalSecurityAgency/ghidra (~90.900 estrellas, licencia Apache 2.0, gratis). La suite completa de la NSA estadounidense: desensamblador y decompilador con análisis, scripting y modo headless. Última versión 12.1.4 (septiembre de 2026). Es el motor gratuito que hay debajo de casi todo lo demás en esta lista.
radare2 — radareorg/radare2 (~25.100 estrellas, LGPL-3.0). Framework de línea de comandos, muy scriptable, con curva de aprendizaje empinada pero enorme potencia. Ideal para automatizar análisis.
Rizin — rizinorg/rizin (~4.000 estrellas, LGPL-3.0). Fork de radare2, con sus propias librerías reutilizables.
Cutter — rizinorg/cutter (~20.100 estrellas, GPL-3.0). La interfaz gráfica de Rizin: lo mismo por dentro, con ventanas, grafos y clics.
IDA Pro — comercial, de Hex-Rays. El estándar de la industria, con más de 60 procesadores soportados. Su versión gratuita (IDA Free) es solo para uso no comercial, con decompilador solo en la nube y sin SDK ni IDAPython. La lista awesome-reverse-engineering de GitHub lo recoge junto a todas estas herramientas.
Binary Ninja — comercial, con edición gratuita para uso no comercial. Su repositorio de API (Vector35/binaryninja-api, ~1.330 estrellas, MIT) es open source.
El fenómeno de 2026: REA, el estudio de ingeniería inversa para agentes de IA
REA — morluto/rea (~304.500 estrellas, MIT). Un servidor MCP con 207 herramientas que conecta a tu agente de IA con Hopper, Ghidra, IDA, JADX y Rizin, más analizadores propios para JavaScript, .NET, Go y Rust. Es el proyecto que explotó en octubre de 2026: un estudio completo de ingeniería inversa construido sobre unos 20 repositorios, que permite apuntar el agente a cualquier app y que te la explique, la reconstruya y la verifique. Su flujo de trabajo es el "clean-room loop": binario → REA → SPEC.md → reconstruir → verificar contra el original → reintentar hasta que coincida.
Dinámico: ver el programa mientras corre
Frida — frida/frida (~22.400 estrellas). Kit de instrumentación dinámica: engancha procesos en ejecución para observar lo que el código realmente hace. Imprescindible cuando el análisis estático no basta, por ejemplo para ver qué datos envía una app o cómo descifra algo en memoria. Úsalo siempre en apps y dispositivos de prueba.
x64dbg — x64dbg/x64dbg (~49.900 estrellas, GPL-3.0). Depurador open source para Windows. Depura tus propios programas o analiza malware dentro de una máquina virtual, nunca en tu equipo principal.
angr — angr/angr (~9.200 estrellas, BSD-2-Clause). Framework de Python para análisis de binarios y ejecución simbólica. Muy usado en investigación y en competencias CTF.
Móvil: Android y .NET
jadx — skylot/jadx. Decompilador de Dex a Java: el estándar actual para leer el bytecode de Android como Java legible.
Apktool — iBotPeaches/Apktool. Descompila y reconstruye los recursos y el Smali de un APK, esencial para ediciones a nivel de recursos.
Los puentes con la IA (servidores MCP)
GhidraMCP — LaurieWired/GhidraMCP (~11.300 estrellas, Apache 2.0). Servidor MCP para Ghidra: decompila, lista funciones y strings, y renombra símbolos desde tu agente.
IDA Pro MCP — mrexodia/ida-pro-mcp (~12.900 estrellas, MIT). Puente entre IDA Pro 8.3+ y los modelos de lenguaje. Requiere IDA de pago; IDA Free no es compatible.
Binary Ninja MCP — plugin con servidor MCP embebido para Binary Ninja (~450 estrellas).
x64dbg-mcp-server — duty1g/x64dbg-mcp-server (~2.600 estrellas). Expone el depurador por HTTP: pon breakpoints, avanza paso a paso, lee memoria y vuelca registros desde cualquier asistente compatible con MCP.
jadx MCP y Frida MCP — servidores MCP para decompilar apps Android y enganchar procesos en vivo, respectivamente.
Y para no perderte, dos listas curadas lo reúnen casi todo: awesome-reverse-engineering (herramientas y recursos de aprendizaje) y awesome-ai-reverse-engineering (122 repositorios de ingeniería inversa con IA, cada uno leído y evaluado).
Cómo usarlo con tu agente o IA: ejemplos prácticos
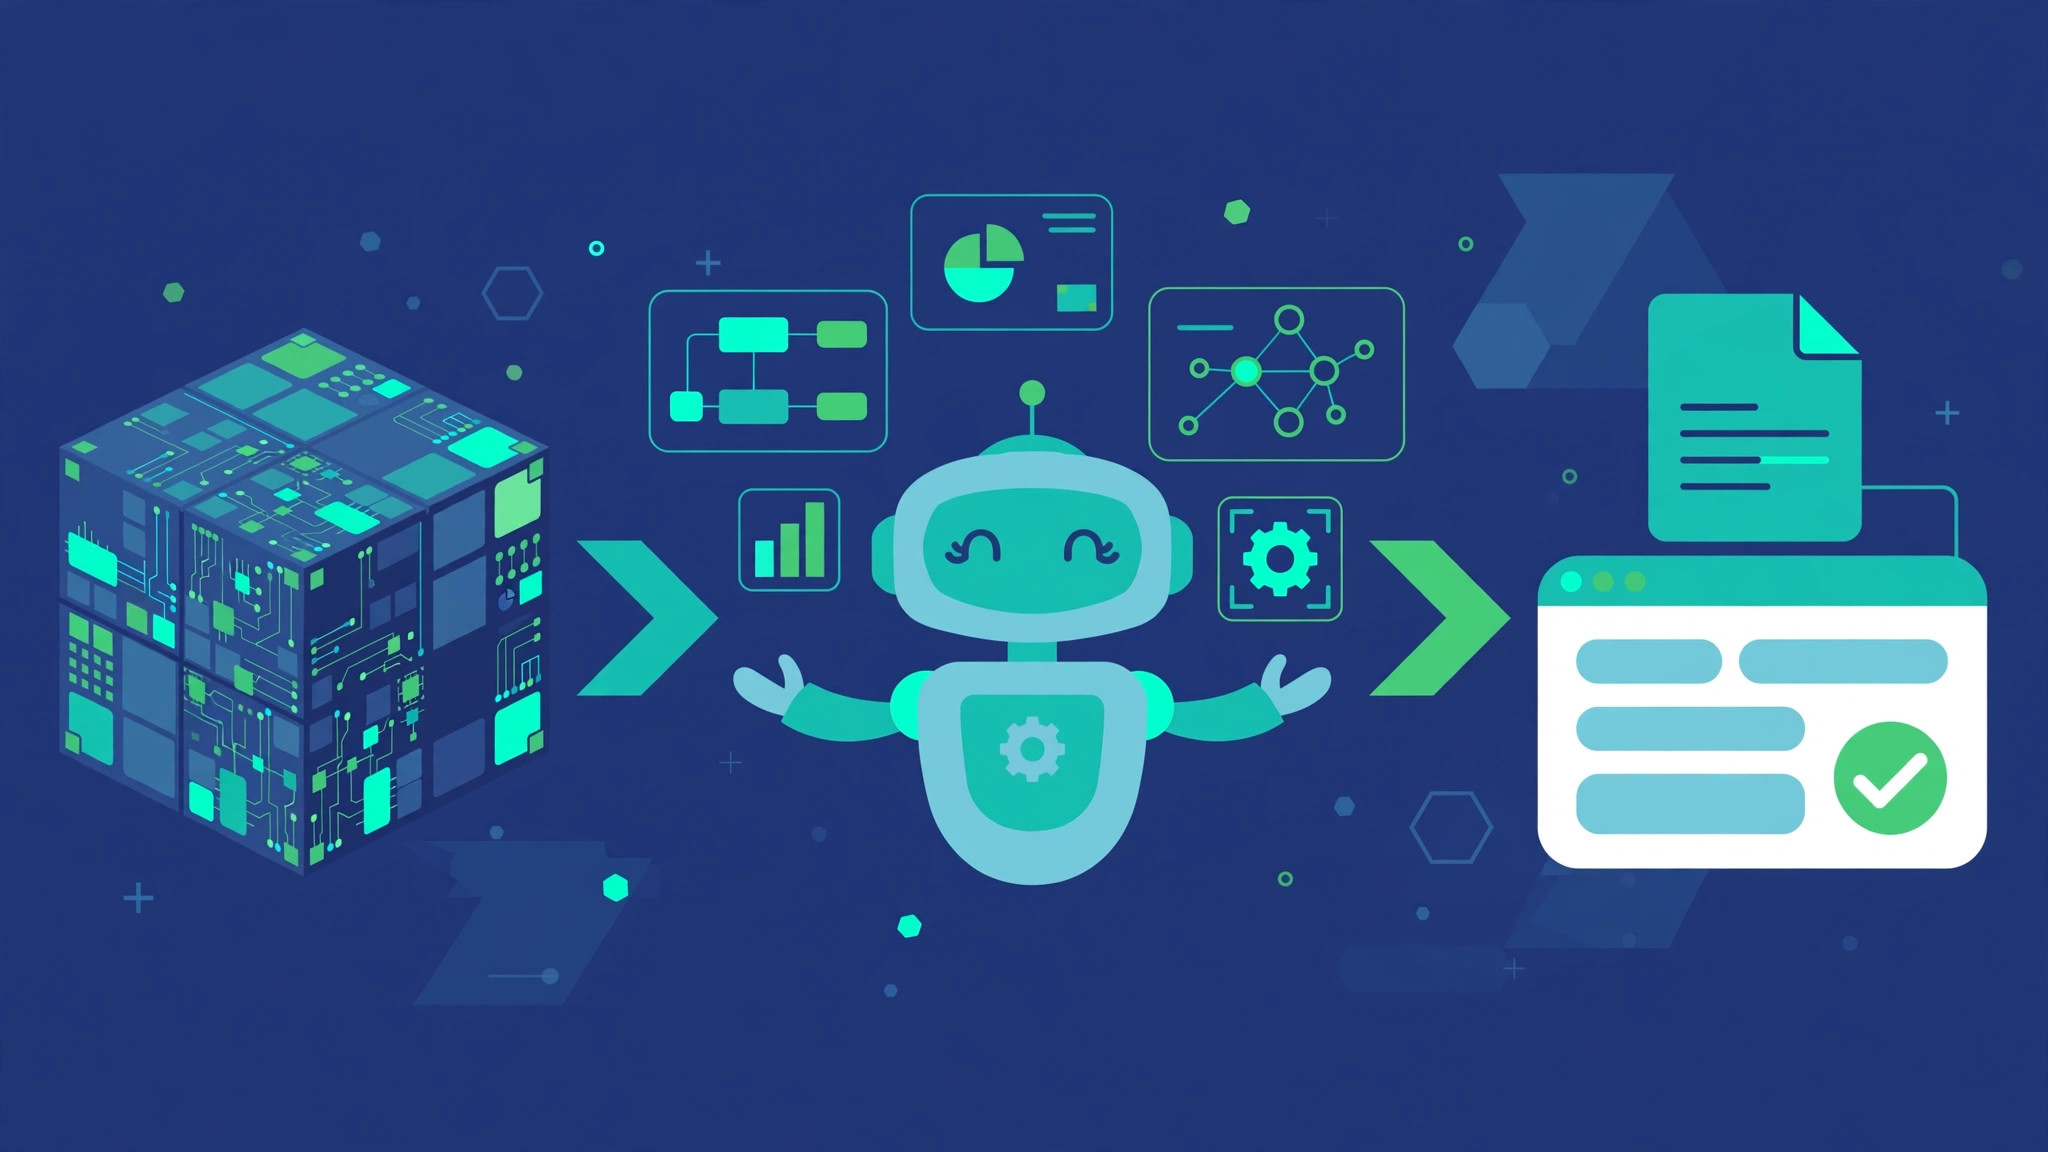
Aquí está el cambio real de 2026: antes, la ingeniería inversa era un oficio manual de horas frente a un desensamblador. Hoy el agente hace la parte pesada y tú haces el trabajo de detective: verificar, preguntar y decidir. El flujo es siempre el mismo: el agente opera las herramientas a través de MCP, y tú le pides resultados en lenguaje natural.
El flujo moderno: el agente analiza el binario, escribe una especificación y reconstruye el programa, verificando contra el original.
Ruta 1: costo cero con Ghidra + GhidraMCP
Si solo quieres probar la idea, esta es la ruta recomendada: Ghidra más GhidraMCP no cuesta nada. Instala Ghidra, levanta el servidor MCP y conéctalo a tu agente (por ejemplo, Claude Code). A partir de ahí, le hablas como a un compañero:
"Descompila la función principal y explícame qué hace en lenguaje sencillo."
"Lista todas las strings del binario y dime cuáles parecen claves de API, rutas o URLs."
"Encuentra dónde se valida la licencia y explícame el flujo paso a paso."
"Renombra las funciones con nombres que describan lo que hacen, según tu análisis."
El agente descompila, lee, renombra y te responde. Tú verificas contra el desensamblado: el agente es rápido, pero a veces inventa nombres o interpreta mal una función. El desensamblador es la fuente de verdad; el agente, tu intérprete.
Ruta 2: todo en uno con REA
Si tus objetivos varían —una app de Electron esta semana, una DLL de .NET la próxima, un APK después— un MCP multi-motor como REA te ahorra conectar cinco servidores distintos. Le pasas el binario y le pides lo mismo en lenguaje natural, pero con un extra: REA escribe un SPEC.md con la estructura del programa (funciones, estructuras de datos, protocolos) y puede intentar reconstruirlo, verificando su reconstrucción contra el original hasta que coincida. Es el "clean-room loop": analizar, especificar, reconstruir y verificar, en ciclo.
Ejemplo de petición: "Genera un SPEC.md de este binario: funciones principales, estructuras de datos y el protocolo que usa para hablar con el servidor. Después intenta reconstruir el módulo de login y verifica que se comporte igual que el original."
Ruta 3: Android con jadx y Frida
Para una app Android, la combinación es jadx para lo estático y Frida para lo dinámico. Con el MCP de jadx: "Descompila las clases de este APK y dime dónde se construye la petición de login". Con el MCP de Frida, sobre la app corriendo en un dispositivo de prueba: "Engancha la función de cifrado y muéstrame los datos antes de cifrarse". Lo estático te dice qué puede hacer la app; lo dinámico, qué hace de verdad.
Ruta 4: Windows con x64dbg
Para depurar en Windows, x64dbg más su servidor MCP: "Pon un breakpoint en la función de validación, avanza paso a paso y dime el valor de cada registro cuando llegue la comprobación". Todo desde el chat con tu agente, sin tocar la interfaz del depurador.
Consejos para empezar (y no frustrarte)
Aprende lo básico primero. Un poco de C y de ensamblador cambia todo: sin eso, el desensamblado es ruido. No necesitas ser experto, pero sí leer instrucciones y entender registros, pila y llamadas.
Practica con crackmes y CTFs. Son programas pequeños hechos para ser desarmados, con dificultad graduada. Es el gimnasio de la ingeniería inversa, y hay cientos gratuitos.
Empieza por Ghidra, luego añade la IA. Si el agente te lo hace todo desde el día uno, no aprendes a verificarlo. Primero descompila a mano un programa pequeño; después deja que el agente haga la parte pesada y tú audita.
Trabaja en una máquina virtual. Nunca analices un binario desconocido en tu equipo principal. Un entorno aislado con snapshots te salva de un mal día.
Guarda tus notas como especificación. El SPEC.md que genera REA no es un adorno: es el mapa que te permite volver al análisis dentro de un mes y entenderlo. Haz lo mismo a mano cuando trabajes sin agente.
Verifica siempre. Los agentes alucinan: inventan nombres de funciones, confunden una validación con otra o te aseguran algo que el código no dice. Cada afirmación importante se comprueba en el desensamblado o en la ejecución real.
La parte legal y ética: qué se puede y qué no
La ingeniería inversa es una práctica legítima y cotidiana en seguridad: auditar tu propio software, investigar malware, lograr interoperabilidad entre sistemas o estudiar cómo funciona algo para aprender. Pero tiene límites: respeta las licencias del software que analizas y la ley aplicable en tu país. No la uses para robar propiedad intelectual, romper licencias, copiar el trabajo de otros ni hacer trampas que violen los términos de un servicio. La regla es simple: analiza lo que es tuyo, lo que tienes permiso para analizar o lo que es público para aprender. Todo lo demás, pregúntalo antes.
En República Dominicana, donde muchas pymes dependen de software de terceros sin documentación, saber leer un binario o un APK es una habilidad que vale oro para auditorías y migraciones: te permite saber qué hace realmente el sistema que heredaste, antes de decidir si lo reemplazas o lo mantienes.
El video que inspiró este artículo
El Short de NoticiasDeIA resume en un minuto la idea central de todo esto: programar convierte ideas en código máquina, y la ingeniería inversa lo devuelve a ideas. Aquí lo tienes:
En 1993 unos fans sin código fuente abrieron Doom byte a byte y terminaron creando sus propios niveles. En 2026 tienes Ghidra gratis, servidores MCP que conectan tu agente a los mejores desensambladores y herramientas como REA que convierten un binario en una especificación y una reconstrucción verificable. La barrera de entrada nunca fue tan baja, y la habilidad nunca fue tan valiosa: entender qué hace realmente el software que usas, auditarlo y explicarlo.
Si tu empresa tiene un sistema viejo sin documentación, una app que nadie sabe cómo funciona por dentro o sospechas de un comportamiento raro en tu software, escríbenos a ARCADIG HUB o usa nuestro estimador de presupuesto: lo analizamos, te explicamos qué hace de verdad y te dejamos un plan claro para mantenerlo, migrarlo o reemplazarlo.
Fuentes
Video: NoticiasDeIA (@noticiasde_IA), "Ingeniería inversa está en boca de todos, pero, ¿qué es?" (YouTube Shorts, 28 de octubre de 2026) — inspiración de esta publicación. youtube.com/shorts/UU39zigHSlI
El reel de @joacocierra resumió la semana de PHP2Shell en un minuto. Verificamos cada afirmación: la IA sí encontró la falla, SoftBank apagó sus alertas de sismo y el FBI y la NSA ordenaron parchear o apagar el sitio. Además: cómo revisar tu versión de PHP en WordPress en 1 minuto.
PHP2Shell, un RCE en Node.js, dos CVSS 10.0 en GitLab, LiteLLM comprometido, Railway, PingCAP, eMudhra y 404,607 certificados de GoDaddy revocados: todo pasó la misma semana. Aquí está qué se rompió, si te afecta y cómo arreglarlo, con los enlaces a cada parche.
PHP2Shell: la vulnerabilidad crítica de PHP que permite tomar tu servidor sin contraseña (CVE-2026-109618 y CVE-2026-109619) — revisa si estás afectado y protégete hoy
Dos fallos críticos en el núcleo de PHP (CVSS 9.2) permiten ejecutar código en tu servidor sin iniciar sesión. Los parches ya están disponibles: revisa si estás afectado y protégete hoy, tengas WordPress, Laravel, Docker, Coolify o hosting compartido.
¿Sábado o domingo? Escríbenos por
WhatsApp
y coordinamos un horario especial.
HORARIO SELECCIONADO
ArcaBot IA
ArcaBot IA
Asistente ARCADIG HUB
¡Hola! 👋 Soy ArcaBot, el asistente inteligente de ARCADIG HUB. ¿En qué solución de software o Inteligencia Artificial te podemos colaborar hoy?
Nueva Versión Disponible
vSincronizada
Hemos publicado mejoras y optimizaciones en el sitio. Actualiza para aplicar los últimos cambios y renovar la caché.
Marco Legal RD 2026
Términos y Condiciones de Servicio
Marco legal y normativo aplicable a la contratación de servicios de desarrollo de software, inteligencia artificial y diseño digital prestados por ARCADIG HUB bajo las leyes de la República Dominicana.
Tratamiento confidencial de datos personales protegido por la Ley No. 172-13 sobre Protección de Datos de República Dominicana.
Validez legal inmediata de contratos electrónicos, presupuestos aceptados y firma digital bajo la Ley No. 126-02 de RD.
Protección estricta de propiedad intelectual, código fuente y sistemas frente a ciberdelitos según la Ley No. 53-07 de RD.
Garantía post-lanzamiento, entregables transparentes y derechos protegidos conforme a la Ley No. 358-05 de Protección al Consumidor.
Regido por la Ley 172-13 de Protección de Datos y Ley 126-02 de Comercio Electrónico de la República Dominicana.